

Allarme mondiale per vulnerabilità PHP: milioni di attacchi informatici in corso
Le falle critiche CVE-2026-109618 e CVE-2026-109619 hanno causato la sospensione di siti istituzionali e servizi aziendali in diversi Paesi.
 AI & Cyber Desk 3 min read
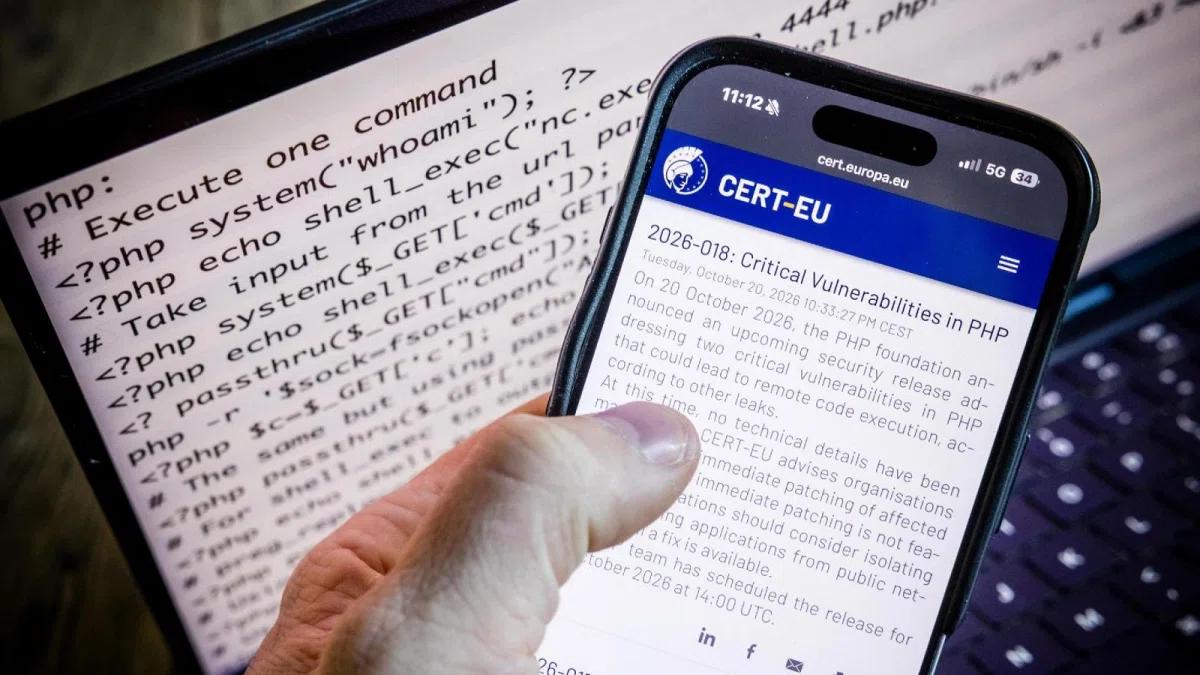
Due gravi vulnerabilità nel linguaggio di programmazione PHP, identificate come CVE-2026-109618 e CVE-2026-109619 e note come PHP2Shell, hanno scatenato un allarme mondiale. Le falle, che hanno ricevuto un punteggio di gravità di 9,2 su 10, derivano da problemi nella gestione della memoria e possono consentire l'esecuzione di codice da remoto senza autenticazione. Questo rischio permette potenzialmente agli aggressori di prendere il controllo dei server, sottrarre informazioni riservate o alterare i contenuti dei siti.
I tentativi di sfruttamento sono aumentati vertiginosamente dopo la divulgazione pubblica. Secondo Matthew Prince, amministratore delegato di Cloudflare, la società ha registrato migliaia di tentativi nelle dieci ore precedenti l'annuncio, saliti a decine di migliaia nei primi 45 minuti successivi, a centinaia di migliaia entro due ore e infine a milioni. Amazon ha inoltre rivelato di aver individuato un tentativo di sfruttamento già il 17 ottobre, quattro giorni prima della divulgazione pubblica, tramite la propria rete MadPot.
Le conseguenze si sono manifestate con la sospensione precauzionale di numerosi servizi. In Europa, siti governativi sono stati disattivati in Paesi Bassi, Germania, Francia, Finlandia, Belgio e Repubblica Ceca. La Wikimedia Foundation ha sospeso alcuni sistemi, mentre il gruppo francese Orange ha interrotto l'accesso ad alcune applicazioni delle proprie controllate. In Asia, il Giappone ha sospeso parzialmente siti di ministeri e amministrazioni locali, con aziende come MUFG Bank, Nomura, ANA e operatori ferroviari che hanno adottato misure simili.
In Italia, il CERT-AGID ha diffuso un avviso urgente segnalando che sono già disponibili online strumenti per sfruttare le falle. L'organismo raccomanda di aggiornare tempestivamente PHP, avvertendo che l'aggiornamento dei soli programmi che utilizzano il linguaggio, come i sistemi di gestione dei contenuti, non è sufficiente. La Commissione europea, l'Enisa, CERT-EU, Europol e la rete dei centri nazionali di risposta agli incidenti informatici hanno chiesto alle organizzazioni di intervenire immediatamente.
La PHP Foundation ha ammesso carenze organizzative, riconoscendo che i primi segnali della vulnerabilità CVE-2026-109618 erano emersi già nel 2024 durante un controllo esterno. All'epoca, le difficoltà tecniche e i limiti delle procedure decisionali avevano impedito di arrivare rapidamente a una soluzione. La fondazione ha annunciato modifiche ai processi di gestione delle segnalazioni.
Key facts
- Le vulnerabilità PHP2Shell hanno un punteggio di gravità di 9,2 su 10.
- I tentativi di attacco sono passati da migliaia a milioni in poche ore dopo la divulgazione.
- Siti governativi sono stati sospesi in Paesi Bassi, Germania, Francia, Finlandia, Belgio e Repubblica Ceca.
Three perspectives
Neutral
Le autorità e le aziende stanno implementando aggiornamenti correttivi per proteggere le infrastrutture digitali colpite dalle falle di PHP.
Positive
La PHP Foundation ha annunciato modifiche ai propri processi di gestione delle segnalazioni dopo aver ammesso carenze organizzative.
Negative
Milioni di tentativi di attacco informatico stanno colpendo siti istituzionali e servizi aziendali in tutto il mondo.
Your week in news, every Wednesday
The biggest stories of the week for your edition, in your inbox every Wednesday morning, your time. Free, and you can unsubscribe at any time.