

 Germany
Cyberangriff auf Universität Tübingen: 3.900 Datensätze von Mitarbeitern gestohlen
Unbekannte haben persönliche Daten von Beschäftigten abgegriffen; die Universität stellt Strafanzeige und warnt vor Betrugsversuchen.
 AI & Cyber Desk 2 min read
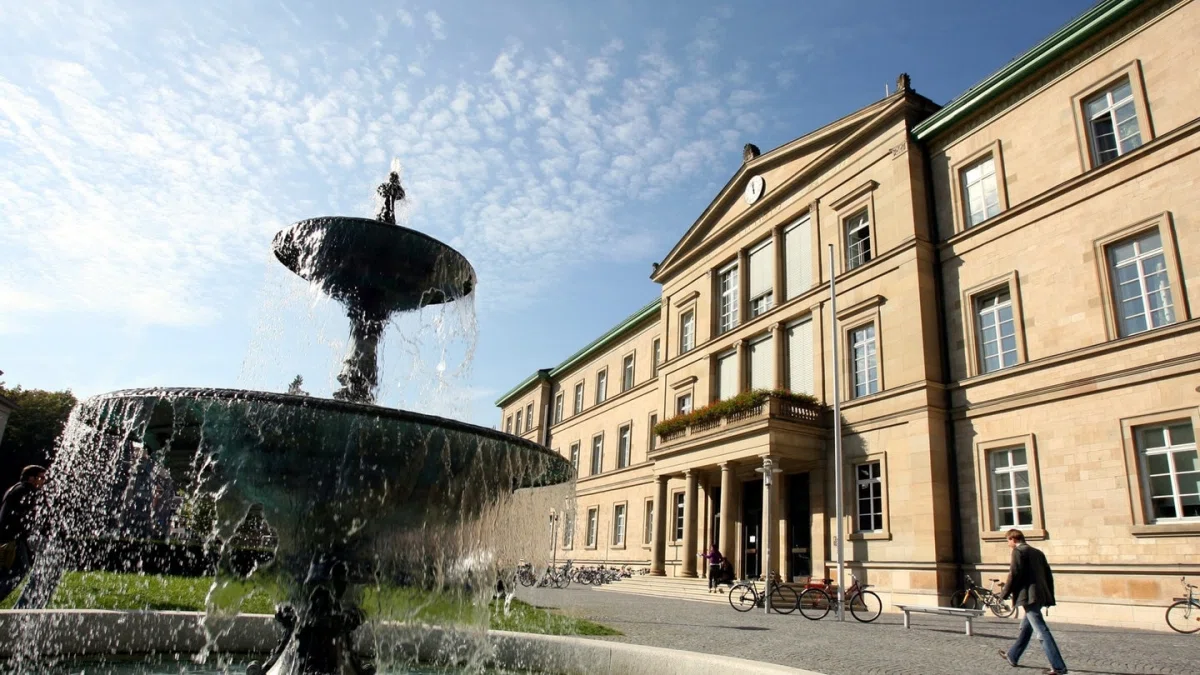
Cyberkriminelle haben die Universität Tübingen angegriffen und dabei persönliche Daten von Beschäftigten gestohlen. Unbekannte konnten 3.900 Datensätze von Mitarbeitern abgreifen. Die Universität bestätigte den Vorfall am Dienstagabend.
Zu den gestohlenen Informationen zählen Vornamen, Nachnamen, Geburtsdaten, dienstliche E-Mail-Adressen, Benutzernamen sowie Informationen zur Dienststelle der Angehörigen. Passwörter sind laut der Mitteilung der Universität nicht abgeflossen. Studierende sind von dem Angriff nicht betroffen.
Die Universität entdeckte die Sicherheitslücke selbst und hat den Zugang für die Angreifer gesperrt. Ein Softwarehersteller hatte eine Kombination von Einstellungen empfohlen, die zusammen eine Lücke geöffnet hatten, durch die die Angreifer auf interne Daten zugreifen konnten.
Die Universität Tübingen stellt Strafanzeige. Alle betroffenen Personen wurden direkt informiert. Die Universität rät den Beschäftigten, bei E-Mails, Anrufen oder Briefen besonders wachsam zu sein und verdächtige Nachrichten zu melden.
Die Universität hat Sicherheitsmaßnahmen ergriffen, um weitere Angriffe zu unterbinden. Es wird vor möglichen Betrugsversuchen gewarnt.
Key facts
- 3.900 Datensätze von Beschäftigten der Universität Tübingen wurden gestohlen.
- Die abgeflossenen Daten enthalten Namen, Geburtsdaten, E-Mail-Adressen und Dienststelleninformationen.
- Die Universität Tübingen stellt Strafanzeige.
Three perspectives
Neutral
Cyberkriminelle haben bei einem Angriff auf die Universität Tübingen 3.900 Datensätze von Mitarbeitern gestohlen.
Positive
Die Universität Tübingen entdeckte die Sicherheitslücke selbst, sperrte den Zugang für die Angreifer und informierte die betroffenen Personen direkt.
Negative
Durch eine fehlerhafte Einstellungsempfehlung eines Softwareherstellers entstand eine Sicherheitslücke, die den Zugriff auf interne Daten ermöglichte.
Your week in news, every Wednesday
The biggest stories of the week for your edition, in your inbox every Wednesday morning, your time. Free, and you can unsubscribe at any time.